
强密码,随手可得。
8 到 64 位的随机密码,或 3 到 10 个单词、易于记忆的密码短语。容易混淆的字符会被自动排除。
极强 · 118 位
此演示在你的浏览器中使用 crypto.getRandomValues 生成,不会发送任何数据。
UniPass 在你的 Mac 上完成所有加密,数据离开设备之前就已是密文。一键自动填充,端到端加密同步——没有人能读取你的密码库,包括我们。
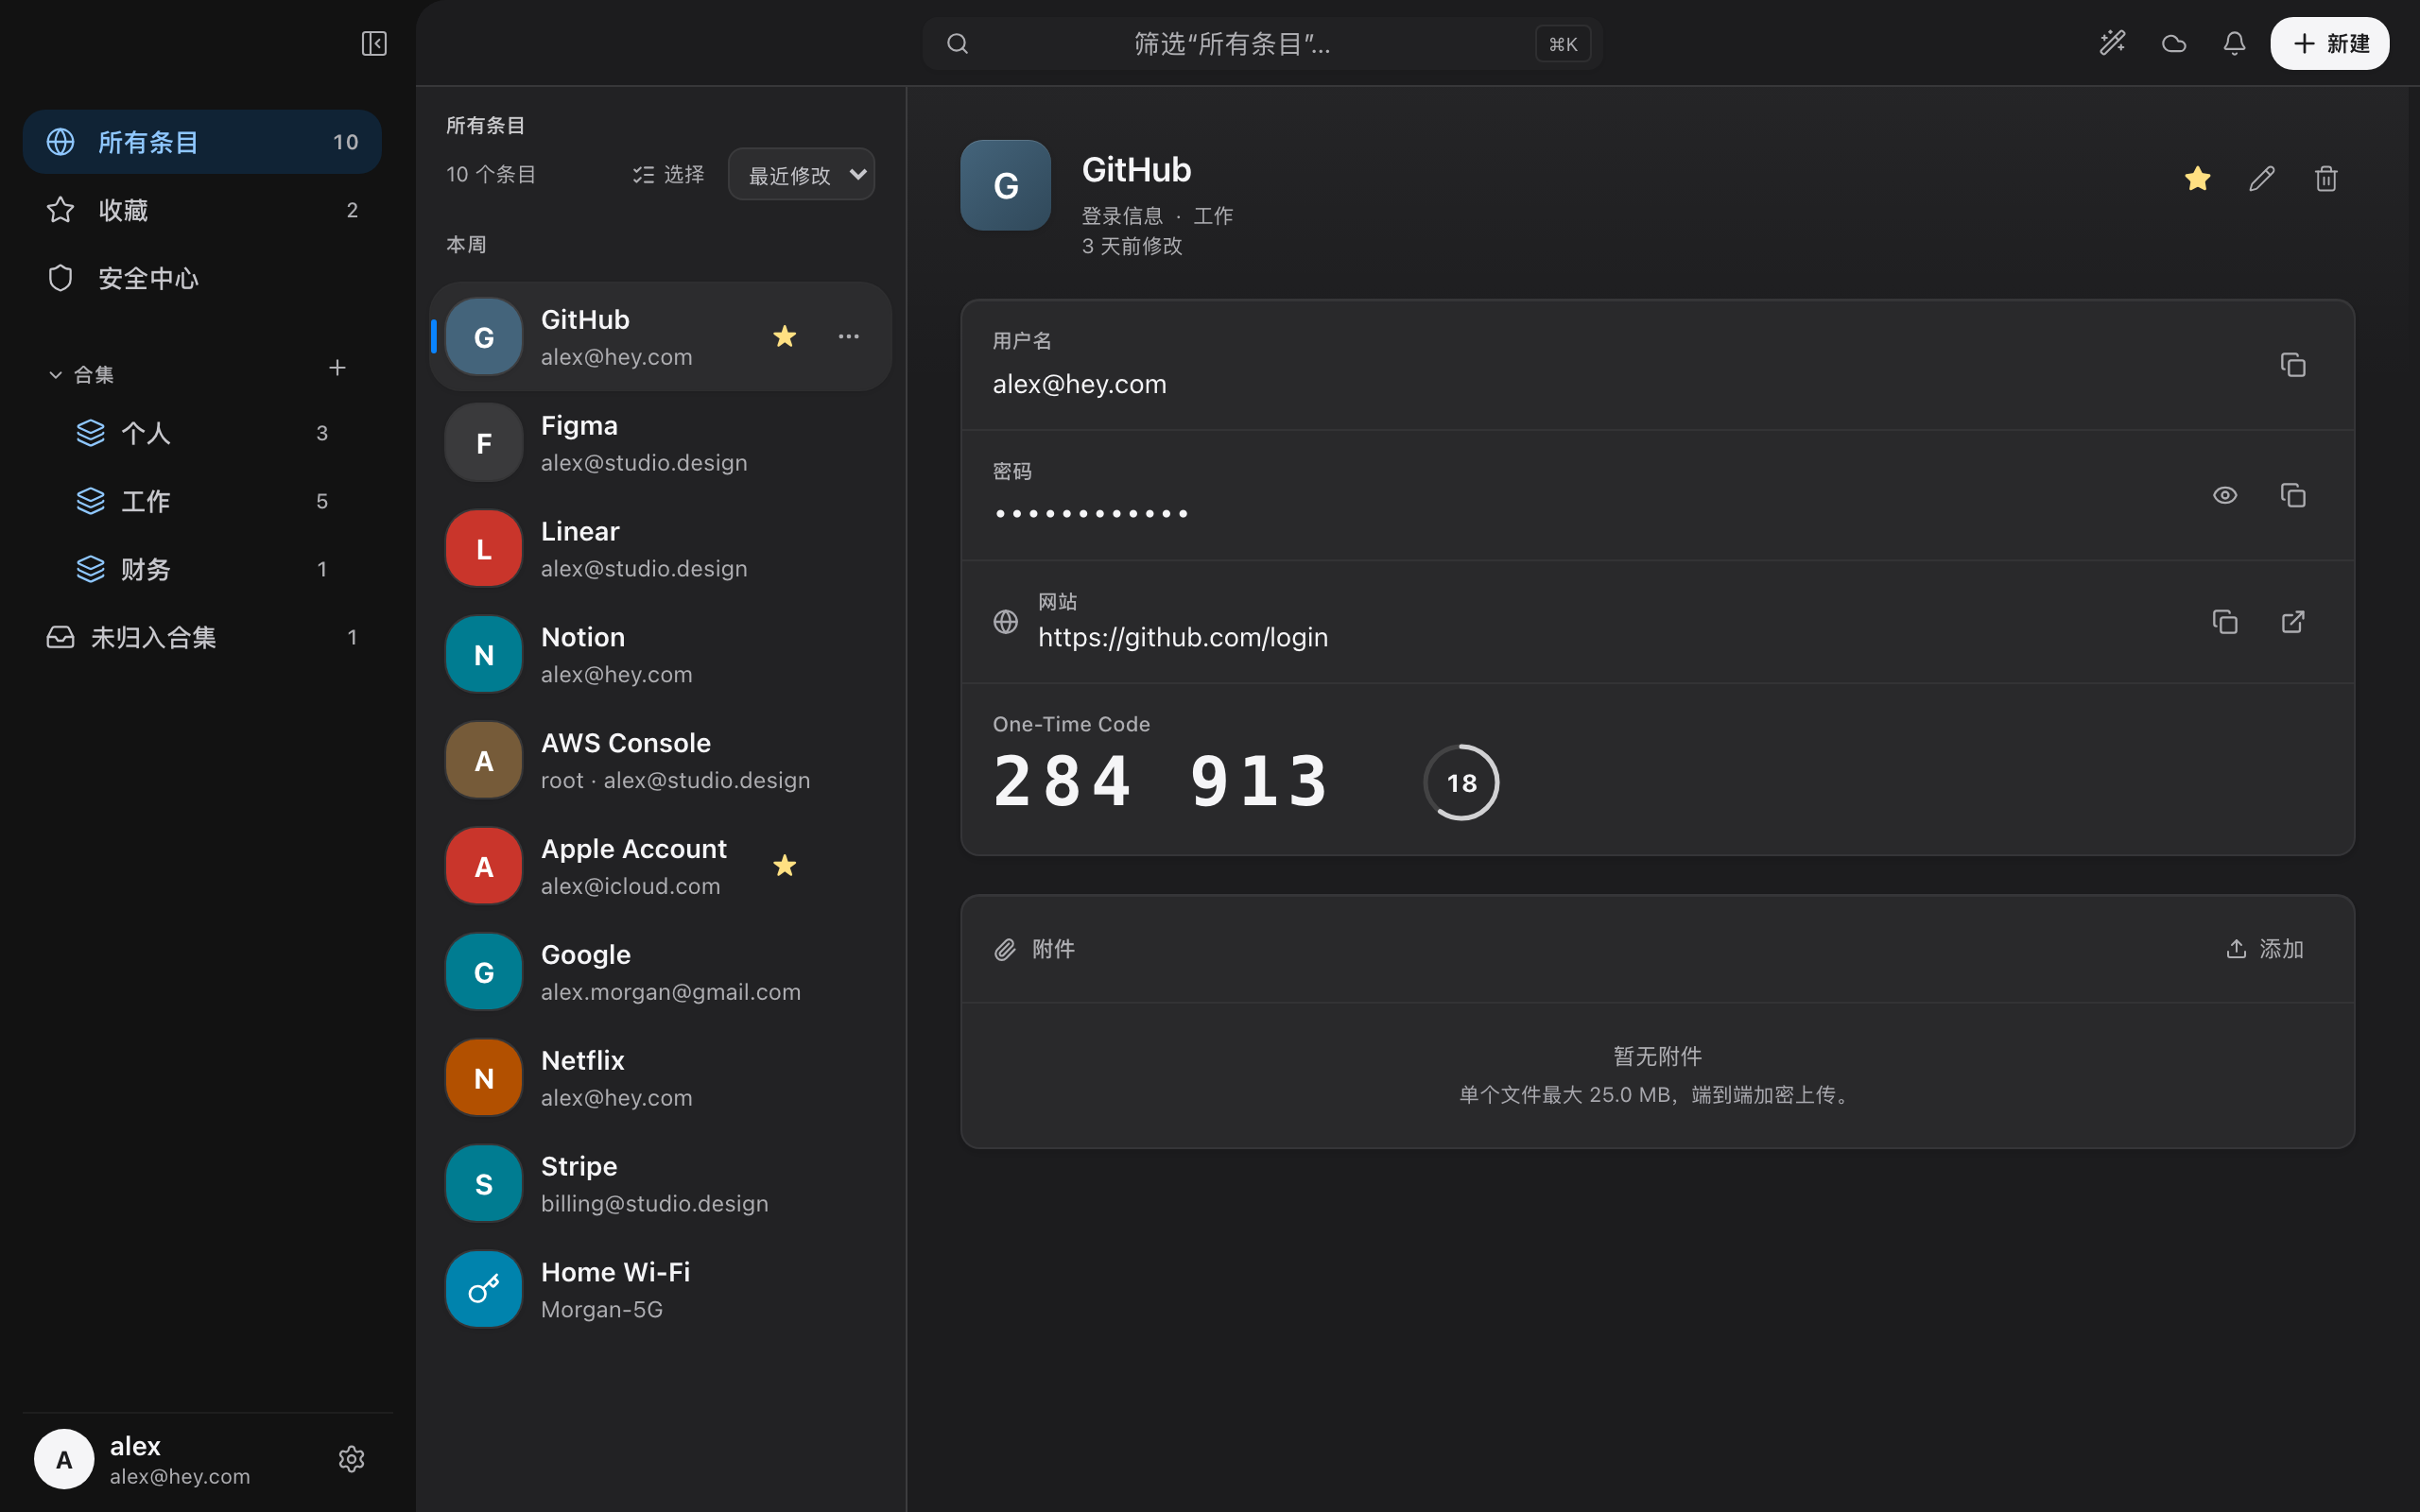
用起来快,默认就足够安全,而且安静地做好这一切。
8 到 64 位的随机密码,或 3 到 10 个单词、易于记忆的密码短语。容易混淆的字符会被自动排除。
此演示在你的浏览器中使用 crypto.getRandomValues 生成,不会发送任何数据。
把一次性验证码和登录信息存在一起,UniPass 会自动填入——包括拆成六个格子的验证码输入框。
自动填充按你保存的可注册域名匹配,仿冒网站什么也拿不到。
用触控 ID 解锁。Mac 睡眠时 UniPass 自动锁定,复制的敏感内容 20 秒后自动清除,并让剪贴板管理工具跳过记录。
每个条目最多保留 30 个加密历史版本;每日经过校验的自动备份,保留过去八周的恢复点。
发现已泄露、弱、重复使用的密码,不安全的 http:// 网站,以及未保存两步验证的登录项。泄露检查只在你发起时运行,采用 k‑匿名方式——只有哈希值的前五个字符会离开你的 Mac。
用嵌套合集和标签整理。
从 1Password、Bitwarden、LastPass、Chrome 或任意 CSV 导入密码库。从 1Password 导入时,合集结构也会一并保留。
修改实时到达,离线时自动排队。不同字段的修改会自行合并;真正的冲突,由你决定。
在 UniPass 里,隐私不是一个开关,而是整个系统的构建方式。来看看一条密码会经历什么。
每条登录信息、笔记和一次性验证码,都存放在设备上的加密密码库里。除非你开启同步,否则什么都不会发出。
主密码与 128 位 Secret Key 经过 Argon2id(64 MB 内存困难型运算)派生出 256 位密钥。两者都不会离开你的 Mac。
每条记录写入前都用 XChaCha20‑Poly1305 加密,任何篡改都会被检出。没有你的密钥,它只是一串噪声。
同步传输的只有密文,从不包括密钥。登录验证使用由密钥单向派生的哈希,而不是密钥本身——即使服务器被攻破,也不会泄露任何密码库内容。
我们无法找回它——我们从未持有它。如果你事先启用了恢复码,可以用它设置新的主密码和 Secret Key,并保留加密密码库。
没有有效的恢复码时,邮箱重置会创建一个新的空密码库,并永久删除之前的加密密码库,支持团队也无法撤销。了解更多。
不必。免费本地版的密码库留在你的 Mac 上,账户建立后即可离线使用。只有在你开始试用或订阅后才会云同步,且只上传端到端加密的密文。
运行 macOS 12 或更高版本的 Apple 芯片 Mac,以及 Google Chrome 和 Microsoft Edge 扩展。另有适用于 iOS/iPadOS 26 及以上的 iPhone 和 iPad 版本。暂不支持 Intel Mac、Windows 和 Linux。
可以。UniPass 支持导入 1Password(.1pux 或 CSV)、Bitwarden(未加密 JSON)、LastPass(CSV)、Chrome(CSV),以及可自定义列映射的任意 CSV。
不会。没有遥测、崩溃报告或使用分析。开启云同步后,我们只存储密码库密文和同步元数据——账户邮箱、设备标识和版本号。详见隐私政策。